lifestyle people – Pernahkah kamu mendengar berita tentang situs web yang tiba-tiba data penggunanya bocor dan password tersebar di mana-mana? Banyak kasus seperti itu berawal dari celah yang disebut sql injection adalah salah satu teknik serangan paling klasik tapi masih sering berhasil. Meski terdengar teknis, ancaman ini bisa menyentuh siapa saja yang punya website, aplikasi, atau bahkan sekadar form login sederhana. Kamu yang suka bikin blog pribadi atau mengelola toko online kecil pun perlu tahu, karena sekali celah terbuka, data pelanggan atau pengunjung bisa diambil dengan mudah.
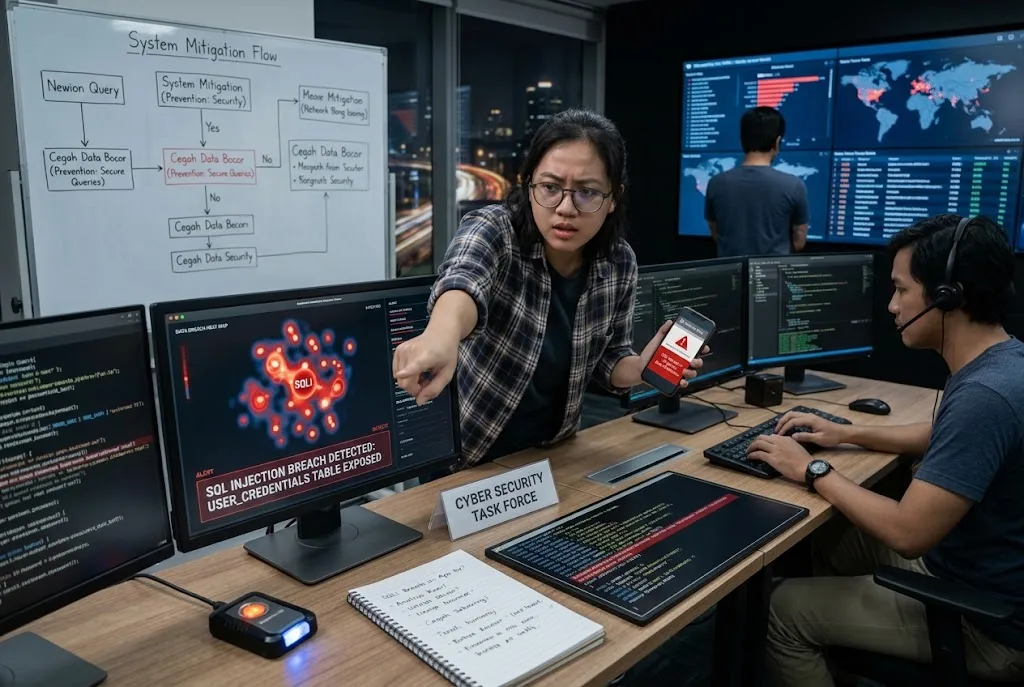
Bayangkan saja kamu sedang isi form login di sebuah website. Kalau sistem di baliknya tidak dilindungi dengan baik, orang yang berniat jahat bisa mengetik perintah aneh di kolom username atau password. Perintah itu lalu “menyusup” ke database dan membuat sistem menjalankan perintah yang tidak seharusnya. Hasilnya? Data bisa dicuri, diubah, atau bahkan dihapus total. Nggak heran banyak ahli keamanan selalu mengingatkan soal ini sejak dulu.
Nah, biar kamu nggak cuma khawatir tapi juga tahu cara menghindarinya, mari kita bahas santai saja. Nggak perlu jadi programmer handal, cukup paham konsep dasarnya dan langkah-langkah praktis yang bisa diterapkan. Setelah baca sampai habis, kamu bakal lebih tenang dan tahu apa yang harus diperhatikan setiap kali berurusan dengan database.
Emangnya SQL Injection Itu Apa dan Kenapa Bisa Begitu Berbahaya Buat Kamu?
SQL injection terjadi ketika input dari pengguna dimasukkan langsung ke dalam query database tanpa disaring dulu. Query itu sendiri adalah perintah yang dipakai untuk mengambil, menambah, atau mengubah data di database. Kalau input pengguna digabung begitu saja, penyerang bisa menyisipkan perintah SQL tambahan. Misalnya, mereka mengetik sesuatu yang membuat sistem menganggap perintah itu sebagai instruksi resmi, bukan sekadar data biasa.
Bayangkan database seperti lemari arsip besar. Query adalah permintaan “tolong ambilkan folder nomor 5”. Kalau seseorang bisa mengubah permintaan itu menjadi “tolong ambilkan semua folder dan hapus yang ada di dalamnya”, chaos terjadi. Itulah yang terjadi pada serangan ini. Penyerang bisa melihat data sensitif seperti email, nomor telepon, atau bahkan password yang tersimpan. Lebih parah lagi, mereka bisa mengubah data atau mengambil alih kontrol database sepenuhnya.
Yang membuat serangan ini tetap relevan sampai sekarang adalah banyak sistem lama atau website yang dibangun terburu-buru masih memakai cara lama. Form pencarian, kolom login, bahkan filter produk di toko online sering jadi pintu masuk. Kamu mungkin merasa website pribadi kecil nggak akan diganggu, tapi robot penyerang sering memindai internet secara otomatis mencari celah seperti ini. Sekali ketemu, data kamu bisa jadi sasaran.
Manfaat memahami ini jelas: kamu bisa melindungi data sendiri dan data orang lain yang mempercayakan informasi mereka ke kamu. Baik kamu developer, pemilik bisnis online, atau sekadar admin blog, pengetahuan dasar ini menghindarkan dari kerugian besar. Bayangkan reputasi yang rusak hanya karena satu form yang tidak aman. Lebih baik mencegah sejak awal daripada harus membersihkan kekacauan belakangan.
Gimana Sih Cara Kerja SQL Injection dan Apa yang Bikin Sistem Jadi Rentan?
Prosesnya biasanya dimulai dari form input. Pengguna mengetik sesuatu, lalu sistem mengambil teks itu dan langsung menempelkannya ke dalam perintah SQL. Kalau tidak ada penyaringan, karakter khusus seperti tanda petik atau titik koma bisa mengubah struktur perintah. Misalnya, input yang mengandung tanda petik bisa “menutup” string lebih awal dan membuka ruang untuk perintah baru.
Ada beberapa jenis yang sering muncul. Yang paling sederhana disebut in-band, di mana penyerang langsung melihat hasil di layar. Ada juga yang lebih tersembunyi, di mana data dikirim ke tempat lain atau diambil sedikit demi sedikit. Yang paling sulit dideteksi adalah yang memanfaatkan waktu respons server, di mana penyerang menebak isi database berdasarkan seberapa lama server merespons.
Sistem jadi rentan biasanya karena beberapa kebiasaan. Pertama, memakai query yang digabung string secara langsung tanpa parameter. Kedua, tidak memvalidasi input pengguna sama sekali. Ketiga, memberikan hak akses database yang terlalu luas kepada aplikasi. Kalau aplikasi punya izin untuk menghapus tabel, penyerang yang berhasil masuk bisa melakukan hal yang sama.
Kamu mungkin berpikir “saya kan pakai framework modern, pasti aman”. Tapi meski framework membantu, kesalahan tetap bisa terjadi kalau developer tidak hati-hati. Bahkan library yang sudah bagus bisa disalahgunakan. Makanya memahami konsep dasar tetap penting, supaya kamu tahu di mana harus ekstra waspada.
Langkah Praktis yang Bisa Kamu Terapkan Biar SQL Injection Nggak Berhasil
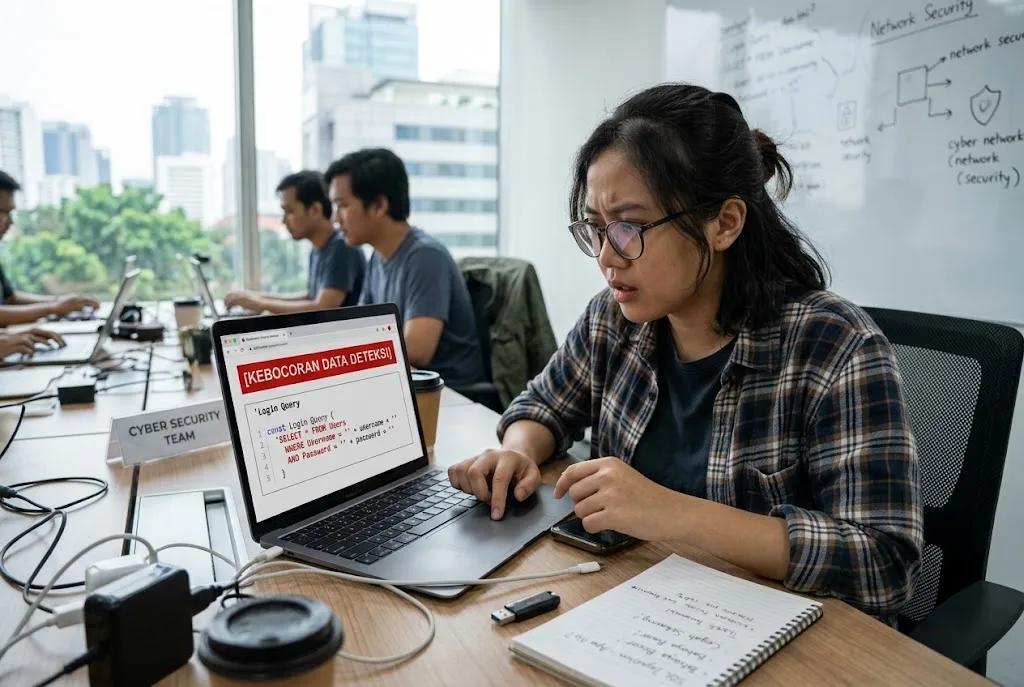
Cara paling efektif adalah memakai prepared statement atau parameterized query. Alih-alih menggabungkan input pengguna ke dalam string query, kamu menempatkan placeholder dulu. Baru kemudian data pengguna dikirim terpisah. Database akan memperlakukan data itu murni sebagai nilai, bukan sebagai perintah. Hampir semua bahasa pemrograman modern mendukung cara ini, mulai dari PHP, Python, sampai Node.js.
Validasi input juga krusial. Jangan terima sembarang karakter di kolom yang seharusnya hanya angka atau huruf. Misalnya, kolom usia hanya boleh diisi angka. Kalau ada karakter aneh, tolak saja. Tapi ingat, validasi saja belum cukup. Selalu kombinasikan dengan prepared statement supaya lebih kokoh.
Hak akses database perlu dibatasi. Aplikasi web sebaiknya hanya punya izin untuk membaca dan menulis data yang memang dibutuhkan. Jangan kasih izin untuk membuat atau menghapus tabel kecuali benar-benar diperlukan. Kalau penyerang berhasil masuk, kerusakan yang bisa ditimbulkan jadi jauh lebih kecil.
Gunakan juga fitur escape atau encoding yang disediakan library resmi. Tapi jangan mengandalkan escape manual, karena mudah salah. Lebih aman lagi kalau kamu memakai ORM (Object Relational Mapping) yang sudah menangani keamanan query secara otomatis. Banyak framework populer sudah menyediakan ini.
Jangan lupa update secara rutin. Kerentanan baru sering ditemukan, dan patch biasanya sudah disediakan. Menunda update sama saja membuka pintu yang seharusnya sudah tertutup. Firewall aplikasi web (WAF) juga bisa membantu memblokir pola serangan yang umum, meski bukan solusi utama.
Hal-Hal yang Sering Bikin Usaha Melindungi Jadi Sia-Sia
Banyak yang sudah memakai prepared statement tapi masih lengah di tempat lain. Misalnya, menampilkan pesan error yang terlalu detail. Pesan error yang berisi nama tabel atau struktur query justru memberi petunjuk berharga kepada penyerang. Lebih baik tampilkan pesan generik saja, seperti “terjadi kesalahan, silakan coba lagi”.
Menyimpan data sensitif tanpa enkripsi juga memperparah. Kalau database berhasil diambil, password yang tersimpan dalam bentuk plain text langsung bisa dipakai. Selalu hash password dengan algoritma yang kuat dan tambahkan salt. Begitu juga data penting lain, enkripsi sebelum disimpan.
Mengandalkan satu lapisan perlindungan saja berbahaya. Prepared statement bagus, tapi tetap kombinasikan dengan validasi input, pembatasan hak akses, dan monitoring. Kalau ada aktivitas mencurigakan seperti banyak request gagal dari satu IP, segera investigasi.
Terakhir, mengabaikan testing. Banyak developer merasa kodenya sudah aman lalu langsung online. Padahal, mencoba sendiri dengan tools sederhana atau meminta pihak ketiga melakukan penetration testing bisa menemukan celah yang terlewat. Lebih baik ketahuan sendiri daripada diketahui orang yang berniat jahat.
Kenapa Memahami Cara Menghindari SQL Injection Bikin Kamu Lebih Tenang Mengelola Data
Begitu kamu paham sql injection adalah ancaman yang bisa dicegah dengan langkah konkret, rasa khawatir berkurang. Kamu tahu bahwa dengan prepared statement, validasi, dan pembatasan hak akses, peluang serangan berhasil jadi sangat kecil. Kamu juga jadi lebih kritis saat melihat form atau sistem yang dibangun orang lain. “Apakah ini sudah aman?” jadi pertanyaan yang muncul secara alami.
Di tengah banyaknya berita kebocoran data, pengetahuan ini jadi bekal berharga. Kamu nggak lagi merasa tidak berdaya. Sebaliknya, kamu tahu apa yang harus dilakukan dan apa yang harus dihindari. Baik kamu mengelola website sendiri atau bekerja sama dengan developer, kamu bisa ikut memastikan keamanan data tetap terjaga.
Yang paling menyenangkan, topik ini sebenarnya bisa dibahas tanpa harus terlalu rumit. Cukup ingat prinsip utamanya: jangan pernah percaya input pengguna begitu saja, selalu pisahkan data dari perintah, dan batasi apa yang bisa dilakukan aplikasi di database. Dengan itu saja, kamu sudah selangkah lebih maju melindungi data penting.
Sekarang kamu sudah punya gambaran lengkap soal sql injection adalah dan bagaimana cara menghindarinya. Mulai dari pengertian, cara kerja, langkah praktis, sampai hal yang sering membuat perlindungan gagal, semuanya sudah dibahas biar kamu merasa lebih siap. Dunia digital memang penuh tantangan, tapi dengan pengetahuan sederhana ini, kamu bisa mengelola data dengan lebih tenang dan bijak.
Kalau kamu punya pengalaman hampir terkena serangan seperti ini atau tips tambahan soal menjaga keamanan database, yuk ceritakan di kolom komentar. Atau mungkin masih ada yang kurang jelas? Langsung saja tulis, biar kita bisa ngobrol lebih lanjut. Pengalaman kamu bisa jadi inspirasi berguna buat pembaca lain yang sedang belajar melindungi data mereka.
Baca juga: